 EasySupport | 易速
问题现象:
酒店打电话说玩三角洲卡的很,远程看了一下,三角洲内显存被占用了 5 个 G 的其他应用。打开桌面任务管理器,好家伙,GPU 负载 98%,明显是被挖矿了。
排查过程:
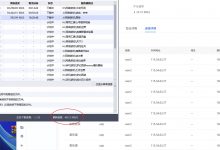
使用 ProcessExplorer 查看,找到了临时创建的文件进程,就是这个程序搞的鬼。如下图:
解决方法 :
查看客户机进程,父进程为下图:

路径为:C:\Windows\System32\DriverStore\FileRepository\realtekservice.inf_amd64_af49967a824c7864,如下图:

挂包删除此路径的对应文件,更改服务器密码,问题解决。
挂包进入 system32 文件夹,搜索 Rtk ,找到这个文件删掉,如下图:

这个酒店的服务器系统是 server 2019,有点老了,现在服务器系统都是 server2022,虽然 3389 不安全,但是随着系统的更新,目前 2022 没出现过。